IBM TechXchange 2026 – Atlanta
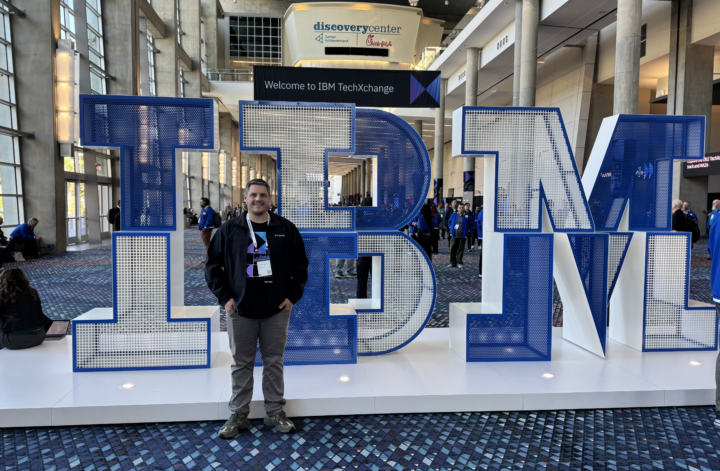
Se o VMware Explore foi a Broadcom tentando fazer as pazes com o cliente, o IBM TechXchange 2026 foi a IBM tentando colocar limites em agente de IA. Passei a semana de 26 a 29 de outubro em Atlanta, no Georgia World Congress Center, e o recado do evento inteiro cabe numa frase do keynote de abertura do Dinesh Nirmal (SVP de Software da IBM): só uns 25% dos agentes de IA hoje estão prontos pra rodar em empresa. Os outros 75% são prompt solto com acesso a sistema de produção.
O TechXchange é o evento técnico da IBM (o Think é o executivo; esse aqui é o de quem bota a mão na stack). Mais de 5,4 mil pessoas de 76 países, mais de mil sessões, e uma novidade de formato: a HashiConf rodou dentro do TechXchange. Isso explica por que Terraform e Vault apareceram em quase toda conversa.
Agente sem dono não entra: Agent Identity e Vault 2.2
O anúncio que amarra o evento inteiro é o IBM Agent Identity, no dia 26, junto com o HashiCorp Vault 2.2. A ideia é simples de explicar e difícil de fazer: todo agente vira uma identidade com dono, inventário e missão, recebe credencial efêmera (token de curta duração, escopo por tarefa) e pode ter a sessão revogada em tempo real. Tentou fazer algo fora da permissão, a sessão cai na hora. O Vault emite a credencial just-in-time, e tudo fica numa trilha de auditoria ligando humano, agente e ação.
É o crachá de visitante que expira no fim do dia, só que pra software. Hoje a maioria das empresas dá ao agente o crachá do diretor e torce.
watsonx Orchestrate quer ser o controle, não a fábrica
A segunda peça é o watsonx Orchestrate, que ganhou um AI Gateway único pra descobrir, conter e avaliar agentes, inclusive os que não são da IBM: Amazon Bedrock, Microsoft Foundry e Google Gemini. Discover e Contain (sandbox isolado com kill switch) estão em tech preview; Evaluate já está disponível, com LLM-as-a-judge e trace passo a passo do que o agente fez. Tem ainda um Premium Runtime com isolamento por hardware.
A IBM entendeu que não vai ganhar a corrida de quem constrói o melhor agente. Então está se posicionando como a camada de governança por cima dos agentes dos outros. É middleware, de novo. Coerente com o histórico deles.
Concert: Instana, Turbonomic, SevOne e AIOps numa coisa só
Pra quem é de operação, o anúncio mais prático foi o IBM Concert virando plataforma unificada: observabilidade full-stack (Instana), observabilidade de rede (SevOne), otimização de capacidade (Turbonomic), gestão de incidentes (o antigo Cloud Pak for AIOps) e vulnerabilidades com prova de exploitabilidade. Roda em SaaS ou on-prem, e podemos definir o que automatiza e o que precisa de aprovação.
Para operadora, correlação app + infra + rede num lugar só é exatamente a dor que a gente vive no NOC: o alarme nasce na rede, aparece na aplicação e o ticket cai na infra. Vale PoC.
HashiConf dentro do TechXchange: Terraform pra agentes
Com a HashiConf integrada, o Terraform teve sua própria rodada de anúncios. O Terraform policy (policy-as-code em HCL, com conversor pra quem vem de Sentinel e OPA) . O Developer Portal (self-service governado: o time de plataforma define o padrão, dev e agente consomem) e o servidor MCP remoto do HCP Terraform estão em public preview.
A lógica: um agente (citaram IBM Bob, Claude Code, Copilot e Cursor) descobre módulos aprovados e gera código no padrão da empresa, com a mesma autenticação e as mesmas permissões de um humano. Traduzindo: o agente não ganha atalho. Entra pela mesma porta que você.
Supply chain open source: Bob DevSecOps e a Lightwell
O IBM Bob, o agente de desenvolvimento da IBM (já com 170 mil usuários, dois terços deles não desenvolvedores), ganhou um pacote premium de DevSecOps. O recurso que mais me chamou atenção é o SafeWrite: ele intercepta a edição de arquivo ou a instalação de pacote que o agente de IA propôs, antes de chegar no disco, e troca a dependência vulnerável pela versão corrigida mais próxima. Se não tem correção conhecida, bloqueia. Além disso, SAST em tempo real e review de pull request, que chega em novembro pra GitHub.
Nas sessões da Red Hat, o assunto dominante foi a Lightwell, a iniciativa IBM + Red Hat anunciada em maio com US$ 5 bilhões e 20 mil engenheiros pra remediar vulnerabilidade em open source com IA. Em outubro divulgaram mais de 400 vulnerabilidades inéditas corrigidas em bibliotecas Java; a promessa no título das sessões era patch de 90 pra 7 dias. A fase comercial começou por financeiro; telecom está na lista de expansão. Vou acompanhar.
Pós-quântico saiu do PowerPoint
O IBM Quantum Safe virou uma suíte de verdade: Cryptography Manager (inventário e migração), Explorer (varre o código e gera CBOM, o “bill of materials” criptográfico) e Proxy (deixa cliente legado conviver com servidor já pós-quântico). Os prazos regulatórios que eles citaram começam em 2030, e o argumento do “harvest now, decrypt later” vale pra qualquer dado que precisa ficar sigiloso por mais de cinco anos. Certificado, VPN e dado de assinante entram nessa conta.
Se você ainda não tem inventário criptográfico, 2027 é um bom ano pra começar. Não porque o quântico chega em 2027, mas porque inventário de certificado em empresa grande demora mais do que a gente admite.
E a infraestrutura? Evolução, sem lançamento
Vou ser direto: não teve anúncio novo de Power nem de Storage nessa edição. O Power11 é de julho de 2025 e a família FlashSystem 5600/7600/9600 saiu em fevereiro. O que teve foi evolução em volta do que já existe:
- Spyre, o acelerador de IA da IBM, agora roda modelos do Hugging Face e vLLM via integração profunda com PyTorch (anúncio de 17/10, reforçado no evento). Pra inferência em Power sem GPU, começa a ficar interessante.
- OpenShift Virtualization teve deep dive de storage (CSI, storage class pra VM, live migration, snapshot, clone, HA e DR). Pra quem avalia uma segunda plataforma de virtualização depois do licenciamento da Broadcom, é sinal de maturidade.
- IBM Fusion com OpenShift apareceu no user group da Red Hat, junto com o caso interno da própria IBM (“Client Zero”).
- Inferência distribuída com llm-d e vLLM, e um lab de “Model-as-a-Service” privado com controle de acesso e métrica de uso pra chargeback. Pra quem entrega cloud pra cliente, como a gente, isso é produto pronto pra copiar.
- Instana + Event-Driven Ansible + agentes via MCP fechando o loop de AIOps, com RBAC e aprovação humana antes de executar a remediação.
Resumo do TechXchange 2026
A IBM deslocou o centro de gravidade de “modelo” pra “agente governado” e reorganizou o portfólio inteiro (Orchestrate, Concert, Verify, Vault, Terraform) em torno de três palavras: identidade, controle e operação. Pra quem roda infraestrutura e cloud, o que importa não é a fábrica de agentes. É a camada de baixo: segredo, política, observabilidade e plataforma Kubernetes/virtualização. IBM e Red Hat estão tratando isso como pré-requisito, e eu concordo.
E a parte boa é que quase tudo que vi dá pra experimentar em escala pequena antes de qualquer compromisso: Vault pra credencial efêmera, policy-as-code no Terraform, um PoC de Concert num domínio só, um cluster de OpenShift Virtualization. Arquitetura primeiro, contrato depois. É por aí que eu começaria.
Se você só tem tempo pra acompanhar uma coisa desse evento, é o Agent Identity. O resto orbita em volta dele.
O TechXchange 2027 já tem data: 8 a 11 de novembro de 2027, de novo em Atlanta. Até o próximo evento, pessoal!