Como Instalar o Rancher no Rocky Linux 9 / AlmaLinux 9
O Rancher é uma plataforma de gerenciamento de containers em nível enterprise que centraliza a implantação, operação e governança de clusters Kubernetes. Ele fornece um plano de controle unificado para administrar ambientes Kubernetes on‑premises, edge e em nuvem, com forte ênfase em segurança, RBAC e gerenciamento do ciclo de vida.
Neste guia, você aprenderá a instalar o Rancher utilizando Docker no Rocky Linux 9 ou AlmaLinux 9, seguindo uma abordagem limpa e orientada a boas práticas, adequada para laboratórios, PoCs e ambientes de pequeno e médio porte.
Pré-requisitos
Antes de iniciar, garanta que os seguintes requisitos sejam atendidos:
- Instalação limpa do Rocky Linux 9 ou AlmaLinux 9
- Mínimo de 2 vCPUs e 4 GB de RAM (8 GB recomendados para produção)
- Usuário com privilégios de sudo
- Conectividade estável com a internet
- Liberação das portas 80 e 443 no firewall
Este laboratório foi executado em um ambiente VMware vSphere Standalone, utilizando AlmaLinux 9 e o usuário root.
Etapa 1: Atualizar o Sistema Operacional
Inicie atualizando todos os pacotes do sistema para as versões mais recentes:
sudo dnf update -yApós a conclusão da atualização, reinicie o sistema:
sudo reboot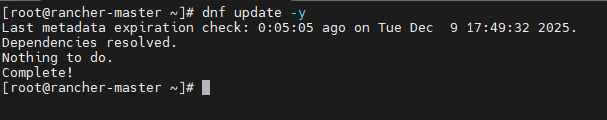
Etapa 2: Instalar o Docker Engine
O Rancher utiliza o Docker como runtime de containers. Por padrão, o Rocky Linux 9 e o AlmaLinux 9 vêm com Podman, que deve ser removido para evitar conflitos.
Remover Podman e Buildah
sudo dnf remove -y podman buildahAdicionar o Repositório do Docker
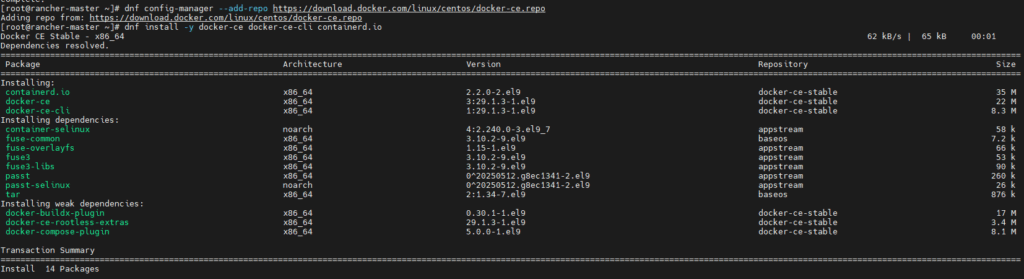
sudo dnf config-manager --add-repo https://download.docker.com/linux/centos/docker-ce.repoInstalar o Docker
sudo dnf install -y docker-ce docker-ce-cli containerd.io
Conceder Permissão ao Usuário Local
sudo usermod -aG docker $USER

newgrp docker
Etapa 3: Iniciar e Habilitar o Docker
Habilite o Docker para iniciar automaticamente com o sistema e inicie o serviço:
sudo systemctl enable docker --nowVerifique o status do serviço:
systemctl status dockerEtapa 4: Carregar Módulos de Kernel Necessários
Certifique-se de que os módulos de kernel necessários para rede e iptables estejam carregados:
sudo modprobe ip_tables

sudo modprobe ip_conntrack

sudo modprobe iptable_filter

sudo modprobe ipt_state
Esses módulos são essenciais para o funcionamento da rede do Kubernetes e dos componentes internos do Rancher.
Etapa 5: Implantar o Rancher com Docker
Execute o comando abaixo para iniciar o container do Rancher:
sudo docker run -d \

--name rancher \

--privileged \

--restart=unless-stopped \

-p80:80 \

-p443:443 \

rancher/rancher:latest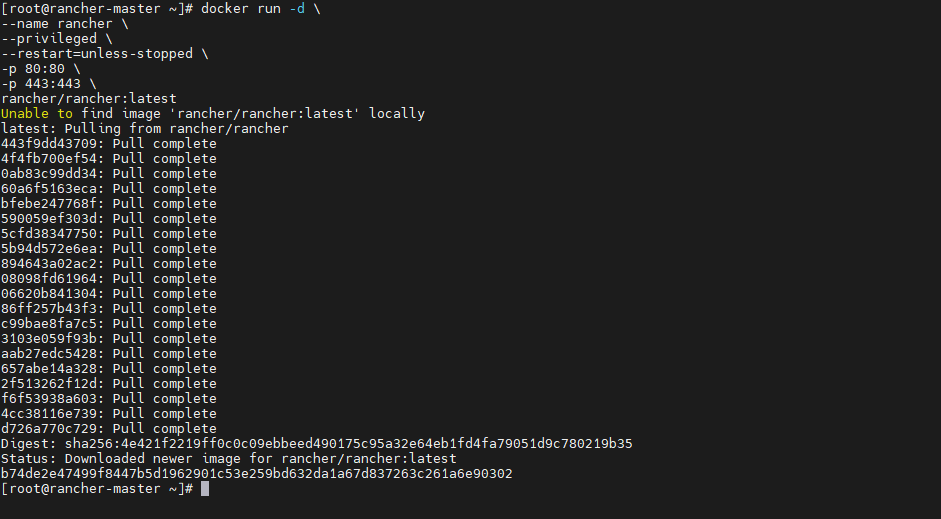
O que esse comando faz
- Executa o Rancher em modo privilegiado
- Mapeia as portas 80 e 443 do host
- Garante reinício automático do container
- Baixa a versão mais recente da imagem do Rancher
Verifique se o container está em execução:
docker ps

Caso necessário, consulte os logs:
docker logs rancherEtapa 6: Configurar o Firewall
Se o firewalld estiver ativo, libere as portas HTTP e HTTPS:
sudo firewall-cmd --add-service=http --permanent

sudo firewall-cmd --add-service=https --permanent

sudo firewall-cmd --reload
Etapa 7: Acessar a Interface Web do Rancher
Abra o navegador e acesse o Rancher utilizando o IP do servidor:
Aceite o aviso de segurança do navegador (certificado autoassinado).
Obter a Senha Inicial (Bootstrap)
docker logs rancher 2>&1 | grep"Bootstrap Password"Copie a senha exibida e utilize a opção Log in with Local User.
Em seguida, você deverá:
- Definir uma nova senha de administrador
- Aceitar o Contrato de Licença do Usuário Final (EULA)
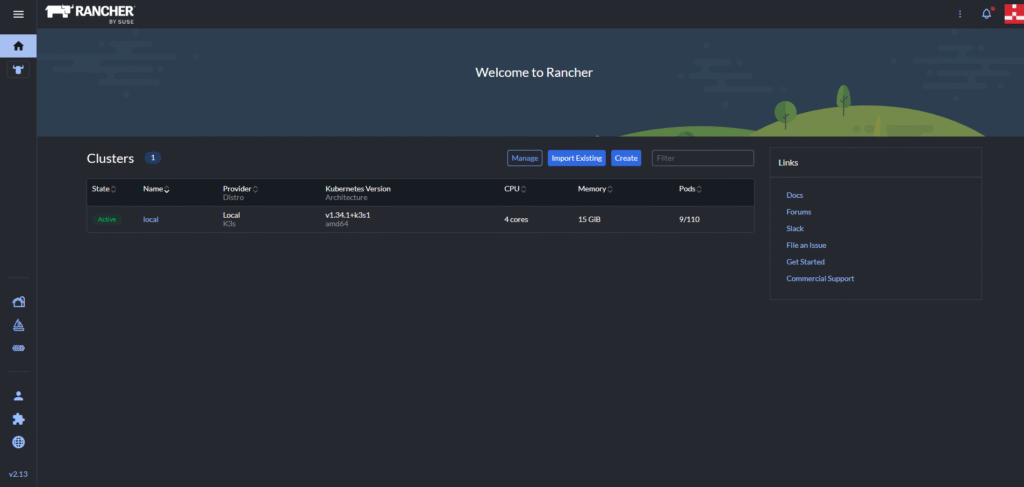
Após concluir essas etapas, você será redirecionado para o dashboard do Rancher.
Validação Final
Com o Rancher operacional, você já pode:
- Criar ou importar clusters Kubernetes
- Aplicar políticas de segurança e RBAC
- Gerenciar workloads, namespaces e projetos
- Integrar monitoramento e logging
Conclusão
Você instalou com sucesso o Rancher no Rocky Linux 9 ou AlmaLinux 9. Essa implementação fornece uma base sólida para gerenciamento centralizado de Kubernetes, com governança e escalabilidade em nível corporativo.
O Rancher é um componente estratégico para organizações que adotam containers e Kubernetes em escala. Explore recursos avançados como multi‑cluster management, Fleet, automação e hardening de segurança para extrair o máximo valor da sua plataforma.
Para mais conteúdos sobre infraestrutura, cloud e datacenter, acompanhe o Techpoli.
Por trás do Pandora — O cluster que não dorme
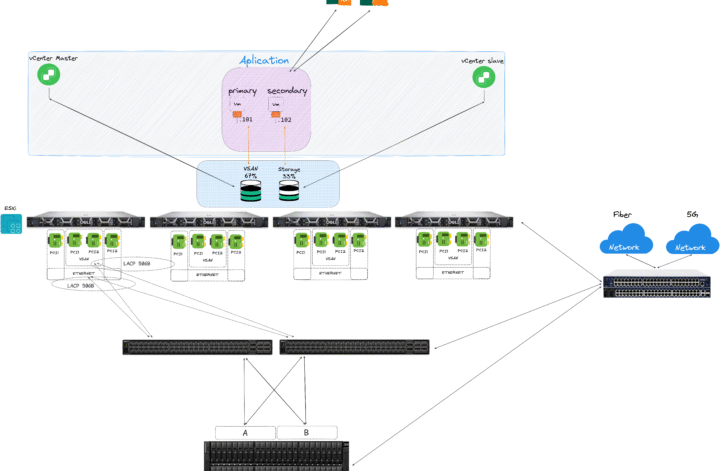
O Cluster Pandora nasceu dentro da Unifique Cloud com um propósito ousado: garantir que a gestão e os serviços críticos do ambiente permaneçam operacionais mesmo diante de falhas severas de storage, rede ou virtualização.
Mais do que um cluster de gerenciamento, o Pandora é um núcleo autônomo e distribuído de controle e orquestração, construído para operar de forma independente e manter a Unifique Cloud sob controle — mesmo quando o resto do ambiente para.
O Desafio
Em uma infraestrutura moderna, quase tudo depende da camada de gerenciamento.
Mas o time da Unifique Cloud percebeu um ponto cego:
“E se o próprio ambiente de controle cair junto com o restante da infraestrutura?”
A resposta foi criar um cluster isolado, resiliente e autossustentável, espalhado por locais físicos diferentes da infraestrutura principal, garantindo continuidade operacional e independência total.
Assim nasceu o Projeto Pandora — o cluster que não dorme.
A Arquitetura
O Pandora foi projetado sobre processadores AMD EPYC, que entregam alta densidade de núcleos, performance térmica eficiente e confiabilidade sob carga constante.
Seu armazenamento é 100% baseado em discos NVMe, garantindo latência ultrabaixa e throughput máximo, mesmo em cenários de operações simultâneas de backup, replicação e orquestração.
Cada host está conectado a todos os Top of Rack (ToR) do datacenter, com uplinks redundantes e um canal WAN exclusivo, permitindo acesso remoto e gestão plena mesmo em situações de isolamento da rede interna.
Além disso, o cluster é geograficamente distribuído, aumentando ainda mais sua tolerância a falhas físicas e elétricas.
O armazenamento roda sobre VMware vSAN configurado em RAID1, assegurando espelhamento de dados entre hosts.
E, indo além da replicação, os serviços foram intencionalmente distribuídos entre o vSAN e storages dedicadas — exemplo: quatro controladores de domínio (AD), sendo dois no vSAN e dois em storage independente.
Mesmo em uma falha total de um dos sistemas de armazenamento, os serviços de autenticação e diretório seguem em operação.
Serviços Críticos Hospedados
O Pandora é o ponto de sustentação da Unifique Cloud, abrigando não só a camada de gerenciamento, mas também serviços de produção utilizados por clientes.
Dentro dele rodam:
- vCenter, VMware Cloud e NSX Manager – o coração da virtualização e SDN.
- Veeam Backup & Replication – Backup Server incluindo o serviço de Cloud Connect entregue aos clientes Unifique.
- Active Directory e PAM – autenticação, segurança e controle de privilégios.
- Kubernetes Cluster e Load Balancer – orquestração e entrega de microsserviços internos.
- Soluções de monitoramento da Cloud – visibilidade completa da operação.
- Portais e dashboards das nuvens – interface de gestão e provisionamento.
- Sistemas de inventário, como o NextBox – controle de ativos e topologia.
Com esse desenho, o Pandora garante que, mesmo durante falhas severas em storages, leafs, spines ou clusters VMware, a gestão, o monitoramento e os serviços críticos continuem operando de forma independente.
O Pandora é um ambiente construído para não ser usado — como um seguro de carro: você espera nunca precisar, mas dorme tranquilo sabendo que está protegido.
Ele existe para garantir que, em um cenário de contingência total, a Unifique nunca fique no escuro.
Mesmo que o ambiente principal sofra interrupções graves, o Pandora mantém viva a inteligência e o comando da operação.
Resiliência Total
O projeto foi desenhado para resistir a falhas múltiplas e simultâneas:
- Falha de storage? Aplicações redundantes continuam disponíveis.
- Perda de leaf ou spine? Conectividade mantida pelos ToRs ativos.
- Clusters VMware fora do ar? O Pandora segue orquestrando o ambiente e coordenando a recuperação.
Os backups seguem a política 3-2-1, armazenados em storage dedicada e replicados para appliance S3 imutável, protegendo contra falhas físicas, humanas e lógicas.
Resultado
O Cluster Pandora consolidou-se como o núcleo de resiliência e governança distribuída da Unifique Cloud.
Mais do que um projeto técnico, ele representa uma filosofia de engenharia:
Alta disponibilidade não é um recurso. É uma mentalidade.
E quando o inesperado acontece, o Pandora está lá — garantindo que a Unifique siga no comando.